Voix clonée par IA : 95 M € volés, comment protéger sa PME ?
Oui, une voix clonée par IA suffit aujourd’hui à déclencher un virement frauduleux. En février 2026, Fideuram, la banque privée du groupe italien Intesa Sanpaolo, a viré environ 95 millions d’euros à des escrocs après un faux message WhatsApp et un appel passé avec la voix imitée d’un avocat. L’attaque, révélée le 25 septembre 2026, n’a pas visé les ordinateurs de la banque mais la confiance de son président : la parade est donc une procédure, pas un logiciel, et elle est à la portée de n’importe quelle PME.
Ce qui s’est passé chez Fideuram
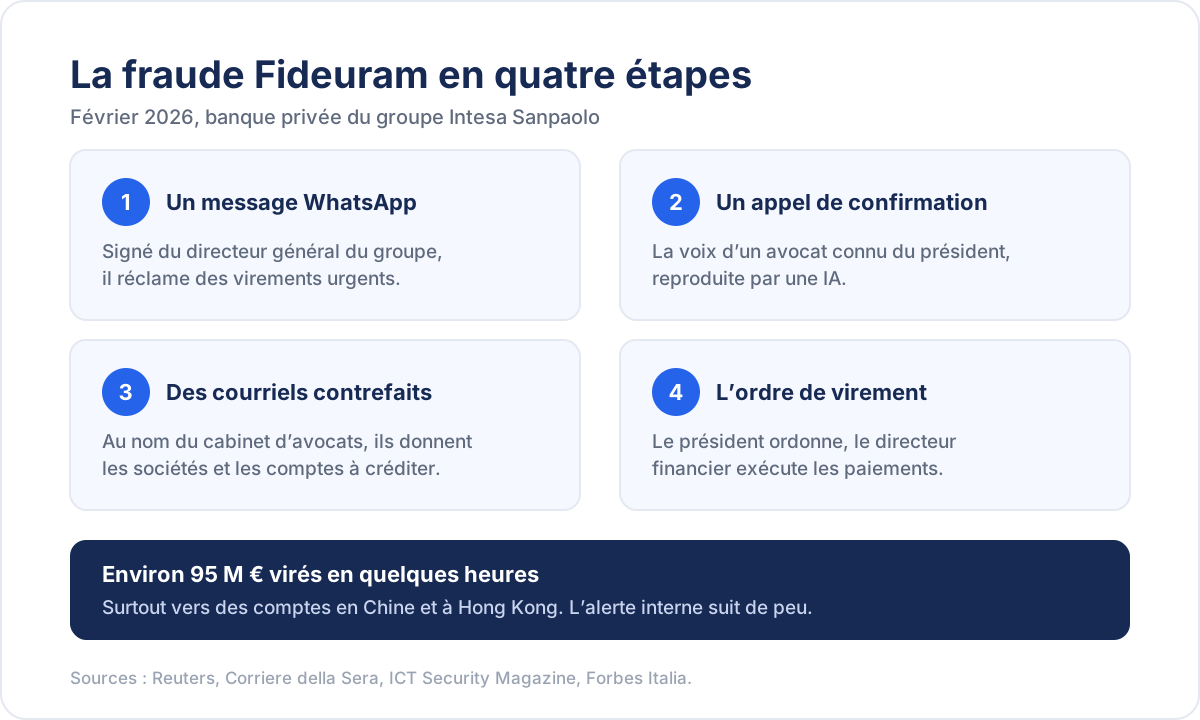
L’affaire a été révélée par le Corriere della Sera, puis confirmée par Reuters, qui cite deux sources proches du dossier. La presse italienne, dont ICT Security Magazine, en détaille le déroulé :
- Un message WhatsApp. Paolo Molesini, alors président de Fideuram, reçoit un message qui semble venir de Carlo Messina, le directeur général d’Intesa Sanpaolo. Il demande d’utiliser la trésorerie de Fideuram pour des virements urgents liés à une opération à l’étranger.
- Un appel de confirmation. Peu après, un interlocuteur se présente comme l’associé dirigeant d’un grand cabinet d’avocats, que le président connaît. Sa voix a été reproduite par une IA.
- Des courriels contrefaits. De faux messages au nom du cabinet fournissent les sociétés et les comptes étrangers à créditer.
- Les virements. Sur ordre du président, le directeur financier exécute les paiements, principalement vers la Chine et Hong Kong. Environ 95 millions d’euros partent en quelques heures, d’après Forbes Italia.
Les contrôles internes de la banque ont donné l’alerte rapidement, mais l’argent était parti. Paolo Molesini a quitté la présidence en mars 2026. Selon Reuters, ni lui ni aucun autre dirigeant de Fideuram n’est visé par l’enquête : le parquet de Milan poursuit pour fraude informatique un ressortissant étranger vivant hors d’Europe. Intesa Sanpaolo et Fideuram n’ont pas souhaité commenter.
Pourquoi le piège fonctionne
Trois ingrédients suffisent, et aucun n’est réservé aux grandes banques.
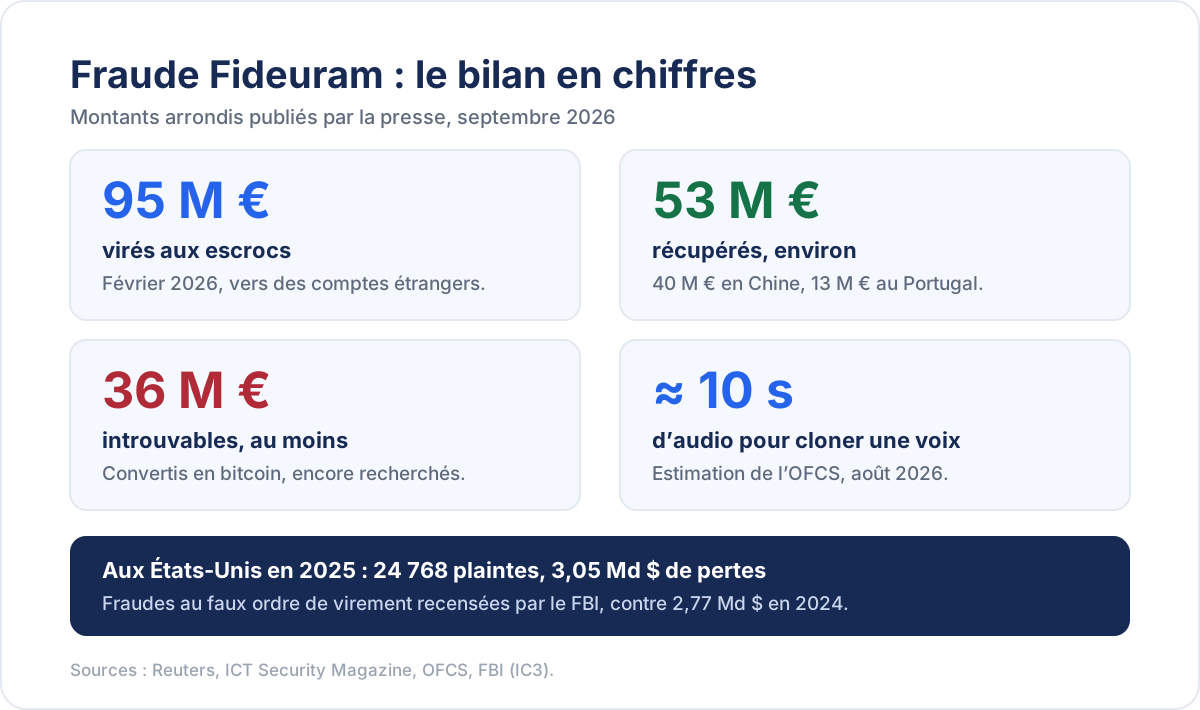
- Une voix facile à copier. « Pour cloner une voix, il faut actuellement un fichier audio d’une dizaine de secondes », écrit l’Office fédéral de la cybersécurité (OFCS) dans son bulletin du 3 août 2026. Une interview ou un message vocal suffisent, et les outils se banalisent : Google propose depuis septembre un clonage vocal, sans l’ouvrir en Suisse ni dans l’EEE.
- Deux canaux qui se confirment. Le message écrit prépare l’appel, l’appel valide le message. La victime croit avoir vérifié, alors que les deux viennent du même escroc.
- L’urgence et la hiérarchie. La demande venait du sommet et pressait : personne ne conteste volontiers un ordre du patron.
Les dirigeants d’Intesa étaient pourtant une cible connue : la banque a fait retirer environ 5 000 fausses vidéos générées par IA depuis le début de 2026, la plupart mettant en scène Carlo Messina, rapporte ICT Security Magazine. En Suisse, l’OFCS ne recense pour l’instant que des « cas isolés » de fraude à la voix clonée, mais prévient que de telles situations « deviendront monnaie courante à l’avenir ».
Le bilan : 53 millions récupérés, 36 introuvables
La réaction rapide a limité la casse. Environ 53 millions d’euros ont été récupérés : 40 millions bloqués par une banque en Chine et 13 millions saisis au Portugal en mai, avec l’appui d’Eurojust. Au moins 36 millions, convertis en bitcoin, restent à retrouver.
Le cas est spectaculaire, pas isolé. Aux États-Unis, le FBI a enregistré en 2025 24 768 plaintes pour fraude au faux ordre de virement et environ 3,05 milliards de dollars de pertes, contre 2,77 milliards en 2024, selon les chiffres repris par ICT Security Magazine. En Suisse, 52 % des annonces reçues par l’OFCS au second semestre 2025 concernaient une fraude, indique son rapport semestriel. Et dans son rapport Digital Defense 2026, publié le 1er octobre, Microsoft constate que les attaquants intègrent désormais l’IA à l’ingénierie sociale comme au reste de leurs opérations.
Six règles pour protéger les virements de votre PME
Une PME n’a ni la trésorerie de Fideuram ni son service de sécurité, mais le scénario est le même pour 20 000 francs que pour 95 millions. Ces règles ne coûtent rien, tiennent sur une page et complètent les protections techniques de base.
- Rappelez toujours. Toute demande de paiement reçue par téléphone, message ou courriel se vérifie en rappelant la personne au numéro que vous connaissez déjà, jamais à celui fourni dans la demande. C’est la recommandation de l’OFCS.
- Deux signatures, sans exception. Au-delà d’un seuil que vous fixez, aucun virement ne part sans une seconde validation. La règle vaut aussi pour le patron : chez Fideuram, l’ordre venait du président.
- Vérifiez tout nouveau bénéficiaire. Un compte inconnu ou un changement d’IBAN se confirme par un second canal avant le premier paiement.
- Convenez d’un mot de code. Un mot connu de la direction et de la comptabilité seulement, à demander lors de tout appel inhabituel : une voix se clone, pas un secret.
- Traitez l’urgence et le secret comme des alertes. « C’est urgent et confidentiel » est la signature de cette fraude. Dites à vos équipes qu’elles ont le droit de faire attendre, vous compris.
- Préparez la réaction. Notez à l’avance le numéro d’urgence de votre banque. Chez Fideuram, c’est l’alerte rapide qui a permis de bloquer une partie des fonds.
Peut-on reconnaître une voix clonée par IA à l’oreille ?
De moins en moins. Une dizaine de secondes d’enregistrement suffisent à copier une voix, selon l’OFCS, et le président d’une banque s’y est laissé prendre. Ne comptez pas sur votre oreille mais sur la procédure : rappeler au numéro connu et exiger une seconde validation.
Que faire si un virement frauduleux vient de partir ?
Appelez immédiatement votre banque pour demander le blocage ou le rappel des fonds, puis déposez plainte auprès de la police. En Suisse, signalez aussi le cas à l’OFCS. Chaque heure compte : Fideuram a récupéré plus de la moitié des 95 millions.
Savoir ce que l’IA rend possible, y compris pour les escrocs, fait désormais partie de la culture numérique d’une équipe. Les formations IA de Vincent Lévi, de l’IA Académie à Business IA, apprennent à comprendre ces outils pour en tirer parti sans naïveté. Pour sensibiliser votre équipe, contactez-nous.