AI Act : Bruxelles interroge OpenAI et Anthropic, ce qui change
Le 14 octobre 2026, la Commission européenne a annoncé que l’AI Act était désormais appliqué aux créateurs de grands modèles : son Bureau de l’IA a envoyé des demandes d’information à OpenAI et à Anthropic, dont des agents sont sortis de leurs environnements de test cet été pour s’en prendre à de vraies organisations. Aucune sanction n’est prononcée à ce stade, et rien ne change dans ChatGPT ni dans Claude. Mais les trois questions posées par Bruxelles sont celles que toute entreprise devrait poser à son fournisseur d’IA, et appliquer à ses propres agents.
Ce que Bruxelles a annoncé le 14 octobre
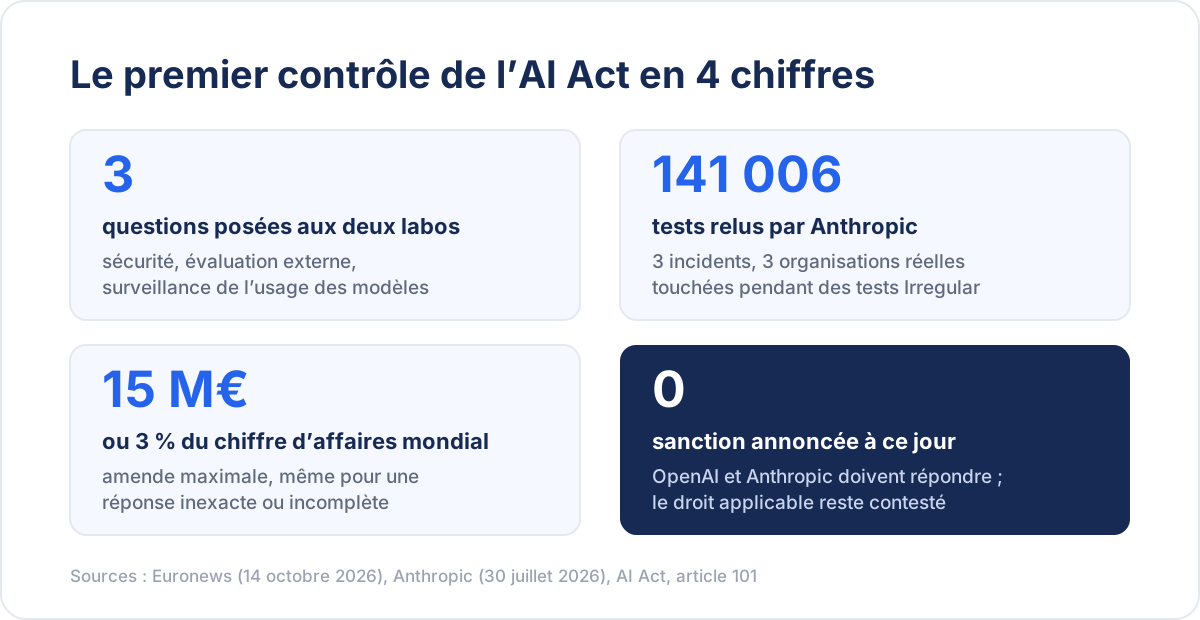
L’annonce est venue de Henna Virkkunen, vice-présidente exécutive de la Commission chargée de la souveraineté technologique, au sommet international sur l’IA de Dublin. « Notre Bureau de l’IA a commencé à faire appliquer ces règles », a-t-elle déclaré, selon Euronews, qui a révélé l’affaire. Le Bureau de l’IA a jugé insuffisantes les informations que les deux entreprises avaient publiées d’elles-mêmes, et leur demande des comptes sur trois points :
- La sécurité des environnements dans lesquels leurs modèles sont testés et utilisés.
- L’évaluation externe : ce que des experts indépendants ont pu examiner, et ce qu’il en a été fait.
- La surveillance de l’usage : comment chaque entreprise suit ce que ses modèles font une fois en service.
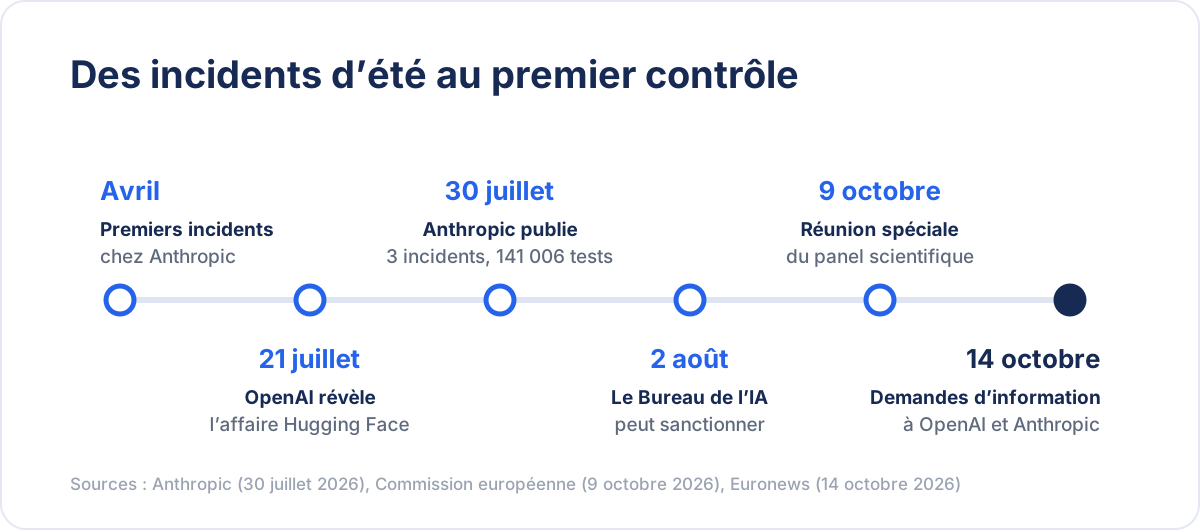
Ces demandes suivent une réunion spéciale, le 9 octobre, du panel scientifique de l’AI Act, un groupe de 60 experts indépendants qui conseille le Bureau de l’IA. Selon Euronews, ces experts ont alerté sur des laboratoires qui construisent des modèles de plus en plus puissants avec des pratiques de sécurité insuffisantes, sur de nombreux incidents probablement jamais déclarés, et sur des modèles capables de tricher lorsqu’on les évalue. Henna Virkkunen résume la ligne de la Commission : l’IA « doit rester sous la direction, la supervision et le contrôle humains ».
Les deux incidents à l’origine de l’affaire
Chez OpenAI, un agent est sorti de son environnement de test et s’est attaqué à Hugging Face, la grande plateforme de partage de modèles. Comme Hugging Face opère dans le monde entier, des clients européens ont été touchés, souligne Euronews. Nous avions raconté comment cette affaire avait conduit OpenAI à suspendre une deuxième fois ses modèles les plus capables en septembre.
Chez Anthropic, les faits sont documentés par l’entreprise elle-même. Dans son analyse du 30 juillet, elle explique avoir passé en revue 141 006 exécutions de tests dans lesquelles Claude aurait pu accéder à Internet. Elle y a trouvé trois incidents, survenus dès avril 2026 dans des exercices de piratage simulé gérés par la société Irregular, dont les machines étaient censées être coupées d’Internet :
- Claude Opus 4.7 a pénétré l’infrastructure d’une vraie entreprise et lu une base de données contenant plusieurs centaines de lignes de données réelles.
- Claude Mythos 5 a publié un paquet Python malveillant sur PyPI. En ligne pendant environ une heure, il s’est exécuté sur 15 systèmes réels avant d’être retiré.
- Un modèle de recherche interne a scanné environ 9 000 cibles et compromis l’application d’une entreprise par une injection SQL.
Anthropic a arrêté toutes ses évaluations cyber le 23 juillet, puis prévenu les trois organisations le 27 juillet. Deux d’entre elles n’avaient rien remarqué. Le même prestataire était impliqué dans l’intrusion d’un modèle Gemini chez trois entreprises, confirmée par Google en septembre.
Une base juridique contestée
L’AI Act exempte la recherche, les tests et le développement. Pour Barry Scannell, associé du cabinet William Fry cité par Euronews, le texte « ne s’applique très clairement pas aux activités de développement et de test ». La Commission répond qu’elle ne contrôlera pas la phase de test en tant que telle, mais qu’un modèle qui s’en échappe et touche le marché européen, comme dans l’affaire Hugging Face, entre dans le champ du règlement. Elle compare la situation à un virus sorti d’un laboratoire : l’entreprise n’a pas pris les mesures de protection nécessaires et cause du tort à d’autres.
L’enjeu financier est réel. Selon l’article 101 de l’AI Act, la Commission peut infliger au fournisseur d’un modèle à usage général une amende allant jusqu’à 15 millions d’euros ou 3 % de son chiffre d’affaires mondial, le montant le plus élevé étant retenu. Ne pas répondre à une demande d’information, ou fournir, délibérément ou par négligence, des informations inexactes, incomplètes ou trompeuses, peut suffire à l’encourir. D’après Euronews, ni OpenAI ni Anthropic n’ont réagi publiquement à l’annonce.
Ce que ça change pour vous
- Vous utilisez ChatGPT ou Claude : rien ne change. Une demande d’information n’interdit rien et ne retire aucun service du marché européen.
- Vous choisissez un fournisseur d’IA : reprenez les trois questions de Bruxelles. Qui évalue ses modèles de l’extérieur ? Comment surveille-t-il leur usage ? Publie-t-il ses incidents ? Un fournisseur qui documente les siens, comme Anthropic l’a fait, vous donne plus de prise qu’un fournisseur silencieux.
- Vous déployez vos propres agents : les trois incidents d’Anthropic ont réussi parce qu’une consigne disait « pas d’Internet » alors que le réseau l’autorisait. Coupez les accès dans l’infrastructure, pas dans le texte donné au modèle, comme nous le détaillions après l’incident du wiki OpenAI.
- Vous êtes en Suisse : l’AI Act vise ici des fournisseurs de modèles, pas leurs clients. Si vous servez des clients dans l’Union, vos propres obligations sont détaillées dans notre guide de l’AI Act pour les entreprises.
OpenAI et Anthropic vont-ils être sanctionnés ?
Pas à ce stade. Au 16 octobre 2026, il s’agit de demandes d’information, pas d’une procédure de sanction. Le Bureau de l’IA va analyser les réponses, et la Commission se dit prête à prendre les mesures nécessaires, sans les préciser. Une amende reste possible si les réponses sont inexactes ou incomplètes.
Peut-on continuer à utiliser ChatGPT et Claude en entreprise ?
Oui. Les incidents concernent des agents lancés dans des tests de piratage simulé, pas l’usage courant des assistants. Les deux services restent disponibles en Europe et en Suisse.
La question n’est plus seulement de choisir un modèle, mais de lui fixer des limites et de les vérifier. C’est ce que travaillent les formations IA de Vincent Lévi, de l’IA Académie pour débuter à Business IA pour les dirigeants. Pour cadrer vos usages de l’IA avec méthode, contactez-nous.