IA en entreprise : quelles obligations avec l’AI Act européen ?
Pour la plupart des entreprises, l’AI Act européen impose aujourd’hui trois choses : former les personnes qui utilisent l’IA (l’obligation de « maîtrise de l’IA », en vigueur depuis février 2025), ne jamais recourir aux pratiques interdites, comme l’analyse des émotions des salariés, et signaler les chatbots et les contenus générés par l’IA depuis le 2 août 2026. Les obligations lourdes ne visent que les usages « à haut risque » (recrutement, évaluation du personnel, crédit, éducation), et le règlement Omnibus publié en juillet 2026 les a repoussées au 2 décembre 2027. Une PME qui rédige, résume ou traduit avec ChatGPT, Claude ou Copilot n’a ni dossier de conformité à constituer ni autorisation à demander. Et une entreprise suisse est concernée dès que les résultats de ses outils d’IA sont utilisés dans l’Union européenne.
D’abord, savoir quel rôle vous jouez
Le règlement distingue deux acteurs. Le fournisseur développe un système d’IA ou le met sur le marché sous son nom : OpenAI, Anthropic, Google, Mistral, mais aussi l’éditeur d’un logiciel de recrutement « intelligent ». Le déployeur utilise un système d’IA dans un cadre professionnel. La plupart des PME sont des déployeurs, et c’est une bonne nouvelle : le gros des obligations (documentation technique, évaluation de conformité, marquage CE) pèse sur les fournisseurs.
Les règles propres aux grands modèles d’IA à usage général, applicables depuis le 2 août 2025, concernent les éditeurs de ces modèles, pas vous. Attention en revanche au glissement de rôle : si vous construisez un assistant sur un modèle existant et le proposez à vos clients sous votre marque, vous pouvez devenir le fournisseur de ce système.
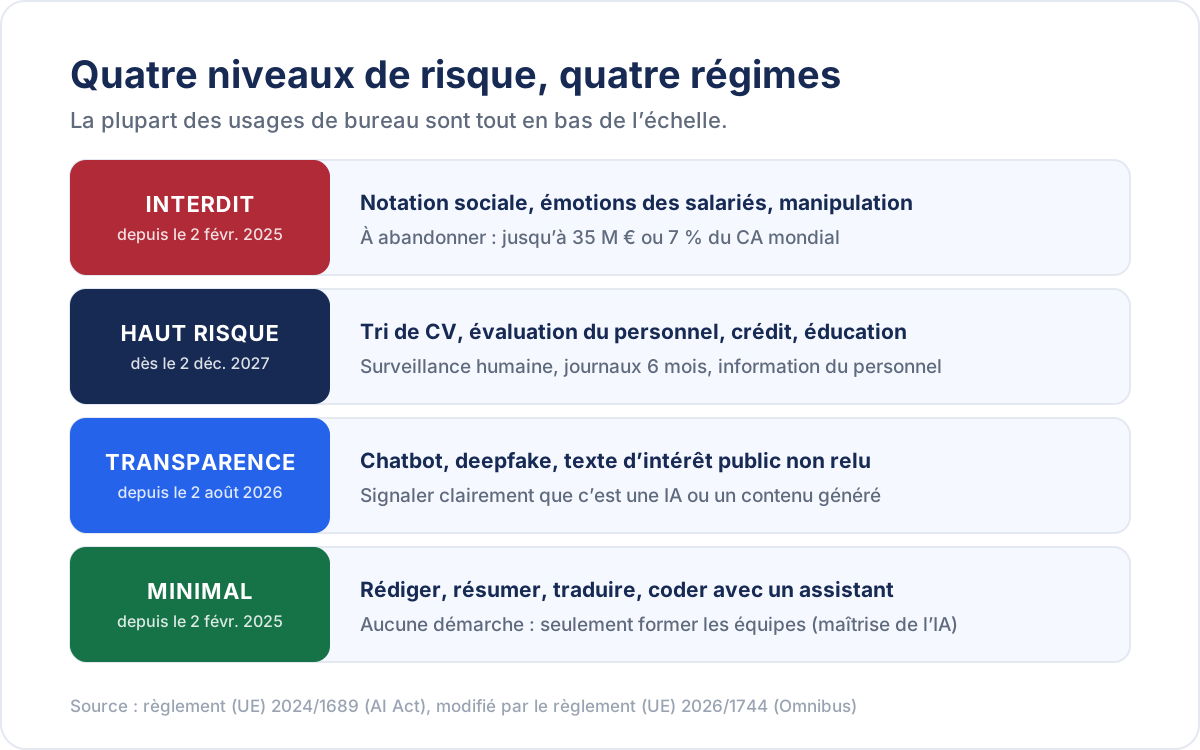
Quatre niveaux de risque, quatre régimes
L’AI Act ne réglemente pas une technologie, il réglemente des usages, classés selon le risque qu’ils font peser sur les personnes.
- Interdit, depuis le 2 février 2025 (article 5) : notation sociale, manipulation qui exploite la vulnérabilité des personnes, reconnaissance des émotions sur le lieu de travail et à l’école (sauf raisons médicales ou de sécurité), catégorisation biométrique qui déduit les opinions politiques ou l’orientation sexuelle, constitution de bases de visages par moissonnage d’images sur internet.
- Haut risque (annexe III) : tri de CV et sélection des candidats, décisions de promotion ou de licenciement, évaluation des performances, accès à une formation et notation des examens, octroi de crédit, tarification de l’assurance vie et maladie.
- Transparence (article 50) : chatbots, hypertrucages (deepfakes), textes d’intérêt public publiés sans relecture humaine.
- Risque minimal : tout le reste, c’est-à-dire l’essentiel des usages de bureau. Aucune obligation spécifique, hormis la maîtrise de l’IA.
Le tableau traduit ces niveaux en situations courantes.
| Usage en entreprise | Niveau | Ce que vous devez faire | Depuis |
|---|---|---|---|
| Rédiger, résumer, traduire avec un assistant | Minimal | Former les utilisateurs | 2 février 2025 |
| Chatbot sur votre site | Transparence | Annoncer clairement qu’on échange avec une IA | 2 août 2026 |
| Image ou vidéo réaliste générée et publiée | Transparence | Signaler que le contenu est généré ou modifié | 2 août 2026 |
| Tri de CV, analyse d’entretiens | Haut risque | Surveillance humaine, journaux, information des candidats et du personnel | 2 décembre 2027 |
| Analyse des émotions des employés | Interdit | Arrêter | 2 février 2025 |
La maîtrise de l’IA : l’obligation qui concerne tout le monde
C’est l’article 4, et il vise toute entreprise qui utilise l’IA, quel que soit le niveau de risque. L’Omnibus l’a réécrit : fournisseurs et déployeurs doivent désormais « prendre des mesures pour soutenir le développement » de la maîtrise de l’IA de leur personnel et des personnes qui utilisent les systèmes pour leur compte, et le texte précise qu’ils n’ont pas à garantir un niveau donné pour chaque individu, détaille l’analyse du texte publié. Le règlement ne fixe pas d’amende propre à cet article ; mais après un incident, l’absence de toute formation sera la première chose qu’on vous reprochera.
En pratique, trois gestes suffisent : une formation adaptée aux rôles (le commercial qui rédige des offres n’a pas les besoins du RH qui trie des candidatures), une charte d’usage qui dit quels outils sont autorisés et quelles données ne doivent jamais y être saisies, et un registre simple : qui a été formé, quand, sur quoi. Pour bâtir ce programme pas à pas, voyez comment former son entreprise à l’IA.
La transparence : ce qui a changé le 2 août 2026
Depuis cette date, un chatbot doit annoncer qu’il est une IA, sauf si c’est évident. Une image, une vidéo ou une voix réaliste générée par l’IA et représentant des personnes ou des lieux existants doit être signalée comme telle, avec un traitement allégé pour les œuvres manifestement artistiques ou satiriques. Un texte publié pour informer le public sur des questions d’intérêt général doit lui aussi être signalé, sauf s’il a été relu et assumé par un humain qui en porte la responsabilité éditoriale. La Commission a publié des lignes directrices sur ces obligations. Côté fournisseurs, le marquage technique des contenus générés explique les filigranes invisibles que ChatGPT et Claude ont ajoutés à leurs textes.
Le calendrier après l’Omnibus
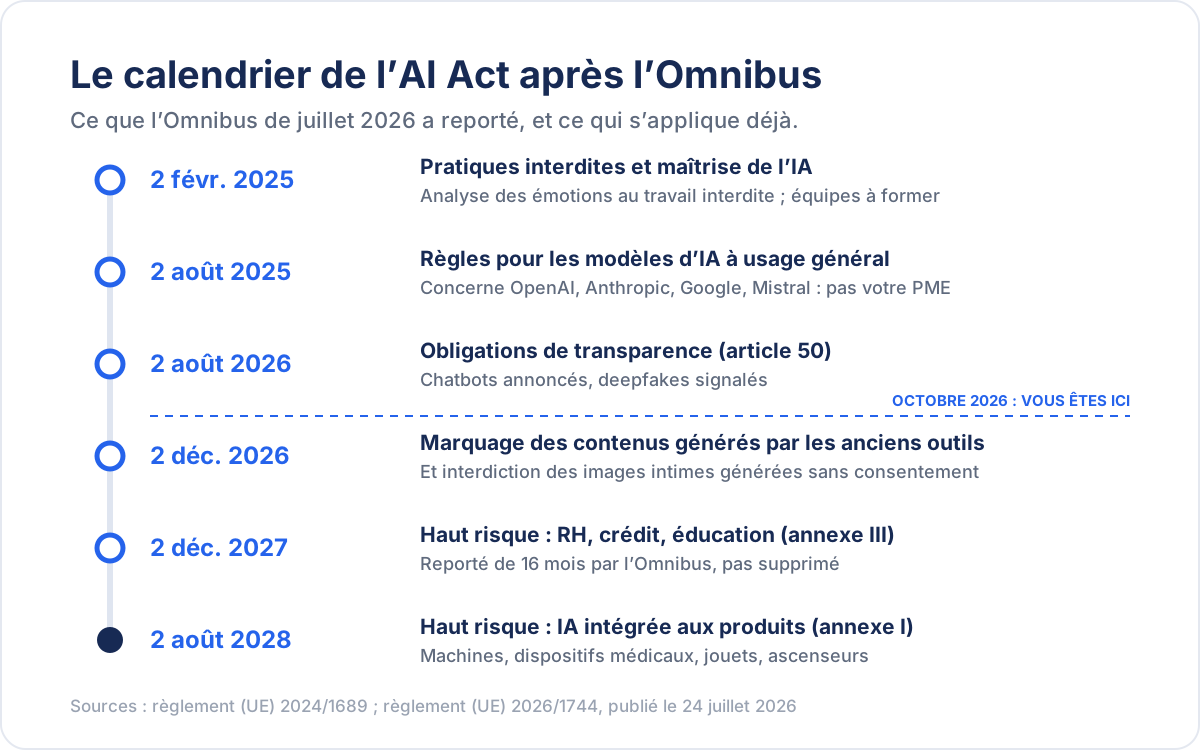
Proposé par la Commission le 19 novembre 2025, l’accord politique a été trouvé en mai 2026, rapporte le cabinet Gibson Dunn. Le texte est devenu le règlement (UE) 2026/1744, publié au Journal officiel le 24 juillet 2026 et en vigueur depuis le 27 juillet. Les usages à haut risque de l’annexe III passent du 2 août 2026 au 2 décembre 2027 ; l’IA intégrée à des produits réglementés (machines, dispositifs médicaux, jouets) au 2 août 2028.
Ce qui n’a pas bougé compte autant : les interdictions restent en vigueur, et l’Omnibus a laissé l’essentiel des obligations de transparence « exactement là où elles étaient », souligne le cabinet Jones Walker, qui parle d’un « répit plutôt que d’une abrogation ». L’Omnibus ajoute même une interdiction : à partir du 2 décembre 2026, celle des systèmes qui génèrent des images intimes sans consentement.
Et pour une entreprise suisse ?
L’AI Act a une portée extraterritoriale. Il s’applique aux fournisseurs qui mettent un système d’IA sur le marché européen, où qu’ils soient établis, et aux fournisseurs et déployeurs d’un pays tiers dès que les résultats de leur système sont utilisés dans l’Union. Un chatbot qui répond aux clients français d’une boutique vaudoise, un tri de candidatures pour un poste à Munich : vous êtes dans le champ.
Pour les activités purement suisses, « la Suisse ne dispose pour l’heure d’aucune législation propre en la matière », rappelle l’Office fédéral de la justice. Le 12 février 2025, le Conseil fédéral a choisi une approche sectorielle plutôt qu’une loi calquée sur l’AI Act, et chargé le DFJP de préparer d’ici fin 2026 un avant-projet mis en consultation, pour permettre la ratification de la convention du Conseil de l’Europe sur l’IA. En attendant, la loi sur la protection des données s’applique déjà pleinement à l’IA.
Deux cas concrets
Une fiduciaire de 12 personnes utilise Copilot et Claude pour ses courriers et ses synthèses, et un assistant répond aux questions sur son site. Ce qu’elle doit faire : former chacun selon son rôle (une demi-journée suffit souvent), poser une charte qui interdit d’y saisir des données clients non anonymisées, et afficher une phrase en tête du chatbot (« Vous échangez avec un assistant virtuel »). Rien d’autre.
Une entreprise de 300 salariés trie ses candidatures avec un logiciel d’IA. Elle a jusqu’au 2 décembre 2027 pour se mettre en ordre sur cet usage à haut risque, selon l’article 26 : utiliser l’outil selon la notice de l’éditeur, confier sa surveillance à des personnes formées et habilitées à contredire la machine, conserver les journaux au moins six mois, informer les représentants du personnel avant la mise en service et les candidats concernés. Le bon moment pour interroger l’éditeur sur sa propre mise en conformité, c’est maintenant, pas à l’automne 2027.
Les erreurs à éviter
- Croire qu’être en Suisse protège. Ce qui compte, c’est où vos résultats sont utilisés, pas où siège votre entreprise.
- Former sans laisser de trace. Sans registre, impossible de démontrer les mesures prises.
- Laisser chacun utiliser ses comptes personnels. Vous ne pouvez ni former ni encadrer des usages que vous ignorez.
- Acheter un outil RH « dopé à l’IA » sans poser de questions. Demandez à l’éditeur comment il classe son produit et où en est sa conformité.
- Oublier le RGPD et la LPD. L’AI Act s’ajoute aux règles sur les données personnelles, il ne les remplace pas.
Questions fréquentes
Une PME qui utilise seulement ChatGPT ou Copilot doit-elle faire quelque chose ?
Oui, mais peu : elle doit prendre des mesures pour que les personnes qui utilisent l’IA en aient une maîtrise suffisante, en pratique une formation adaptée à chaque rôle, dont on garde la trace. Aucune déclaration, aucun enregistrement, aucune autorisation. S’y ajoutent les règles de transparence si elle publie des images réalistes générées par l’IA ou met en ligne un chatbot.
L’AI Act s’applique-t-il aux entreprises suisses ?
Oui, dès qu’une entreprise suisse vend un système d’IA dans l’Union européenne ou que les résultats produits par ses outils d’IA y sont utilisés : un chatbot qui répond à des clients français, un tri de candidatures pour un poste en Allemagne. Pour ses activités purement suisses, aucune loi sur l’IA n’existe encore ; la loi sur la protection des données s’applique, et un avant-projet fédéral est attendu d’ici fin 2026.
Quelles amendes prévoit l’AI Act ?
Jusqu’à 35 millions d’euros ou 7 % du chiffre d’affaires mondial pour une pratique interdite, 15 millions ou 3 % pour les autres obligations, dont la transparence, et 7,5 millions ou 1 % pour des informations inexactes fournies aux autorités (article 99). Pour une PME ou une start-up, c’est le plus bas des deux montants qui sert de plafond.
Former vos équipes et vous mettre en règle : Business IA
La première obligation de l’AI Act, c’est que vos collaborateurs sachent se servir de l’IA à bon escient. C’est précisément l’objet de Business IA, le programme de Vincent Lévi conçu pour les entreprises : des formations pratiques, adaptées aux métiers de chacun, pour gagner en productivité avec les bons outils, poser une charte d’usage claire et repérer les usages sensibles avant qu’ils ne deviennent un problème. Pour les collaborateurs qui partent de zéro, l’IA Académie pose les bases. Découvrez l’ensemble des formations.
Les preuves sont publiques : plus de 40 entreprises accompagnées et plus de 530 avis clients. Écrivez à l’équipe en indiquant la taille de votre entreprise, les outils d’IA déjà utilisés et vos marchés (Suisse, Union européenne), pour recevoir une proposition adaptée.