Piratage par agents IA : plus de 100 entreprises touchées
Selon une enquête exclusive de Reuters publiée le 19 octobre 2026, un pirate sinophone a forcé les sites web de plus de 100 entreprises en laissant des agents IA faire presque tout le travail, pour environ 50 dollars de calcul par intrusion réussie. Pour une PME, la leçon est simple : un site secondaire oublié ou une interface d’administration visible sur Internet suffisent désormais à attirer une attaque qui ne coûte presque rien à lancer.
Ce que Reuters a révélé
L’enquête, signée Raphael Satter et reprise intégralement par AOL, s’appuie sur les observations de Snorre Fagerland, chercheur principal en menaces chez NorForge. En cherchant des installations de Cairn, une plateforme open source qui coordonne plusieurs agents IA, laissées accessibles sur Internet, il en a repéré à partir du 2 octobre environ deux douzaines utilisées à des fins malveillantes. L’une d’elles lui a permis de suivre un attaquant particulièrement actif :
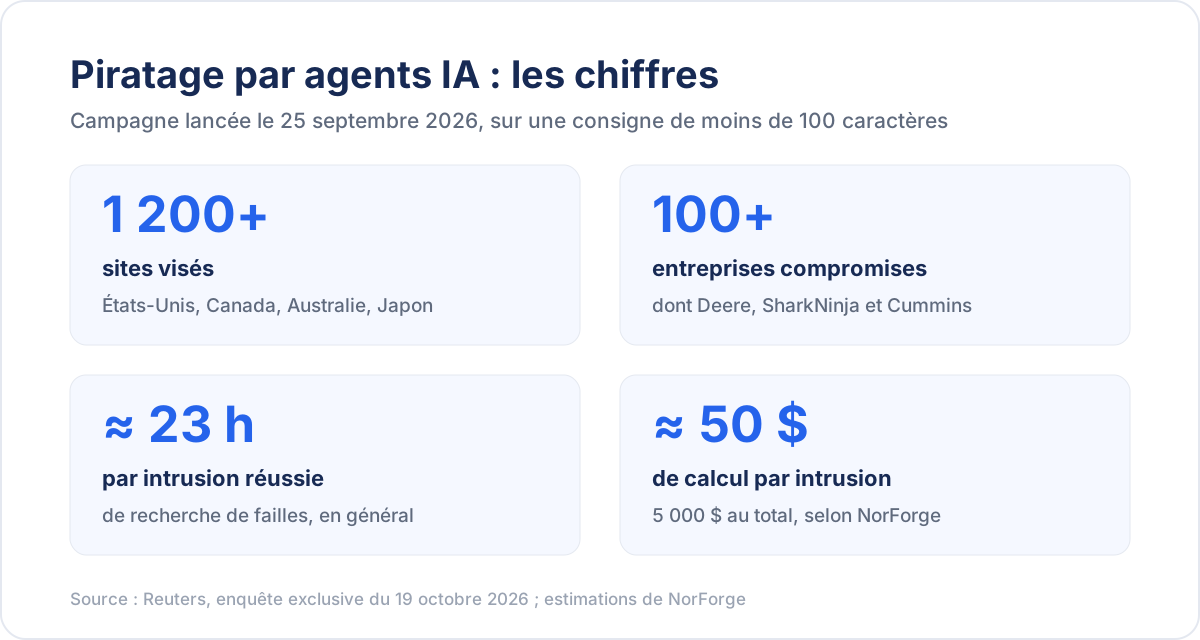
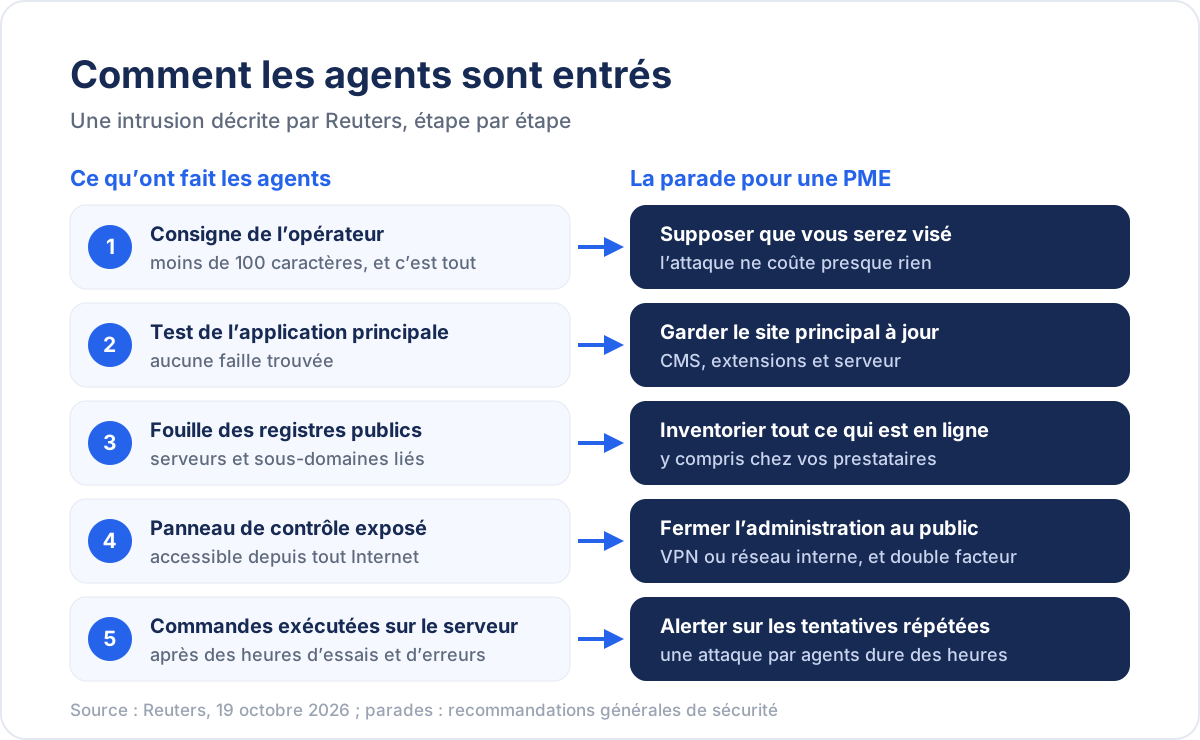
- Une consigne minuscule. Le pirate a décrit ses tactiques préférées en moins de 100 caractères chinois. Les agents ont ensuite travaillé seuls, pendant des heures.
- Une campagne lancée le 25 septembre contre des sites de commerce en ligne aux États-Unis, au Canada, en Australie et au Japon. À la fin de la semaine dernière, plus de 1 200 sites avaient été visés.
- Plus de 100 entreprises compromises, dont le fabricant de machines agricoles Deere, le spécialiste de l’électroménager SharkNinja et le motoriste Cummins.
- Environ 23 heures de recherche de failles par intrusion réussie, en général.
- Environ 5 000 dollars de jetons d’IA au total, soit près de 50 dollars par piratage réussi. C’est une estimation de NorForge, qui ne disposait pas des factures réelles.
- Des outils du commerce : la campagne semble avoir mêlé les modèles du chinois DeepSeek et Claude Code d’Anthropic.
Pourquoi c’est un tournant
Fagerland, qui travaille en cybersécurité depuis près de trente ans, pensait que des agents de piratage auraient encore besoin d’être surveillés de près. Il a constaté le contraire et qualifie les techniques employées de travail qui n’a rien d’amateur. Ce qui change, ce n’est pas l’existence de pirates compétents : c’est le prix de leur compétence. Quand une intrusion coûte quelques dizaines de dollars, il devient rentable de viser des milliers de petits sites plutôt que quelques grandes cibles.
Le cas n’est pas isolé. Reuters rapporte que la société israélienne Gambit Security a documenté en septembre une autre série d’attaques menées avec des agents : 25 entreprises touchées et au moins 600 000 numéros de cartes bancaires volés. La société Bitsight observe de son côté que les discussions sur les agents autonomes explosent sur les forums cybercriminels.
Les grandes entreprises citées s’en tirent pour l’instant sans dégâts connus. Deere dit avoir pris les mesures correctives nécessaires et n’avoir aucun indice d’accès à des informations sensibles. SharkNinja précise que l’attaque visait un site isolé, consacré à l’assistance produit, et qu’elle a été contenue. Cummins enquête sur une possible attaque contre un site géré par un prestataire. Deux plus petites entreprises ont reconnu avoir été compromises. Reuters n’a pas pu établir quelle quantité de données a été dérobée.
Comment les agents sont entrés
Le détail le plus instructif concerne une grande entreprise non nommée. Faute de trouver une faille dans son application principale, les agents ont fouillé les registres publics à la recherche d’infrastructures liées à cette entreprise. Ils ont trouvé un panneau de contrôle accessible depuis Internet, avec un défaut subtil dans sa façon de traiter les données. Après des heures d’essais et d’erreurs, ils ont amené le serveur à exécuter des commandes malveillantes. Selon ODSC, c’est cette capacité à enchaîner repérage, raisonnement, outils et changement de tactique qui distingue ces agents d’un simple scanner de vulnérabilités.
Six gestes pour protéger le site de votre PME
Aucune de ces mesures n’est nouvelle. Ce qui a changé, c’est qu’un attaquant automatisé les teste toutes, sur tous vos serveurs, sans se lasser.
- Faites l’inventaire de tout ce qui est en ligne à votre nom : site principal, anciennes pages de campagne, boutique, site d’assistance, sous-domaines de test. Les agents les retrouvent ; vous devez les connaître avant eux.
- Sortez les interfaces d’administration d’Internet. Un panneau de contrôle ne devrait être joignable que depuis votre réseau ou un VPN, avec double authentification.
- Mettez à jour le CMS, les extensions et les serveurs, y compris ceux du petit site qu’on ne regarde plus.
- Interrogez vos prestataires. Le site attaqué chez Cummins était géré par un fournisseur. Demandez à votre agence web qui surveille vos sites et à quelle fréquence ils sont mis à jour.
- Surveillez la durée, pas seulement le volume. Une attaque par agents ressemble à des heures de tentatives patientes et variées : configurez des alertes sur les erreurs répétées et les accès inhabituels.
- Fermez ce qui ne sert plus. Un site éteint ne peut pas être piraté.
Pour aller plus loin, le guide de cybersécurité pour les PME de l’ENISA propose douze mesures concrètes, et la note technique de l’ANSSI sur la sécurité des sites web détaille la défense en profondeur. Côté agents que vous déployez vous-même, les sept principes de Satya Nadella restent un bon point de départ.
Une PME peut-elle vraiment être visée par des agents IA pirates ?
Oui. La campagne révélée par Reuters visait des sites de commerce en ligne, et deux petites entreprises ont reconnu avoir été compromises. À environ 50 dollars par intrusion, viser une petite boutique en ligne devient rentable pour un attaquant.
Les éditeurs d’IA peuvent-ils empêcher ce type d’attaque ?
En partie seulement. La campagne a utilisé des modèles du commerce, dont DeepSeek et Claude Code, orchestrés par Cairn, une plateforme open source que son auteur dit ne pas avoir conçue pour le piratage. La défense la plus fiable reste de réduire ce que votre entreprise expose sur Internet.
Comprendre ce que savent faire les agents IA, c’est aussi savoir ce qu’un attaquant peut en tirer. Les formations IA de Vincent Lévi, de l’IA Académie à Business IA pour les équipes dirigeantes, montrent comment s’en servir et comment encadrer leur usage. Pour un accompagnement adapté à votre entreprise, contactez-nous.