Agents IA : 85 % des entreprises les laissent agir seuls
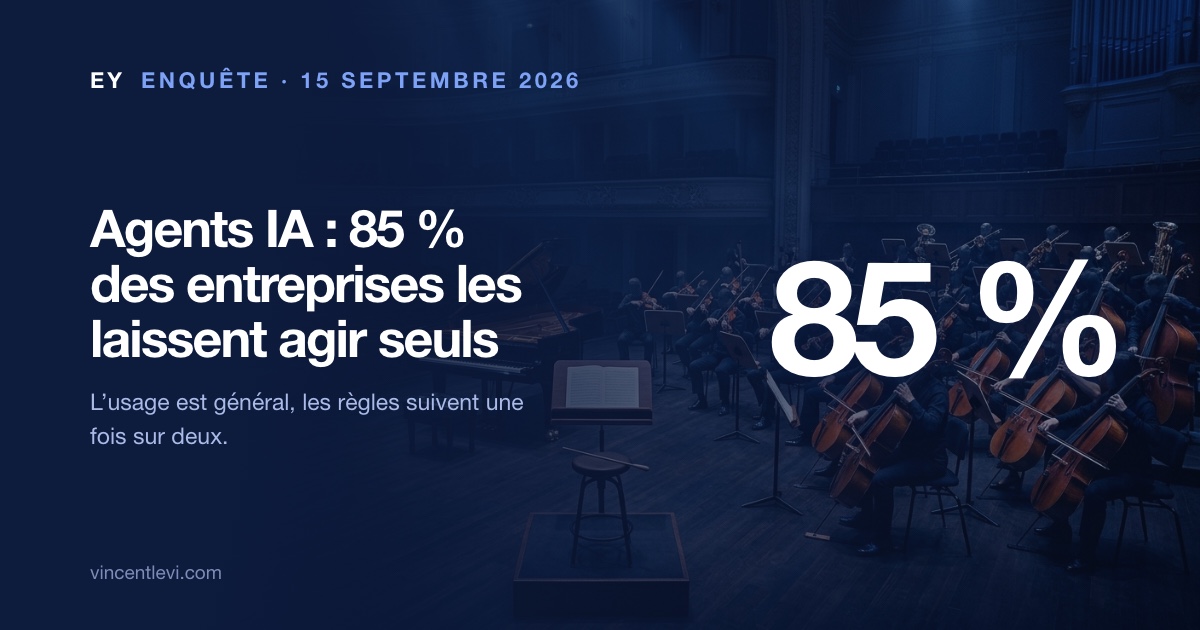
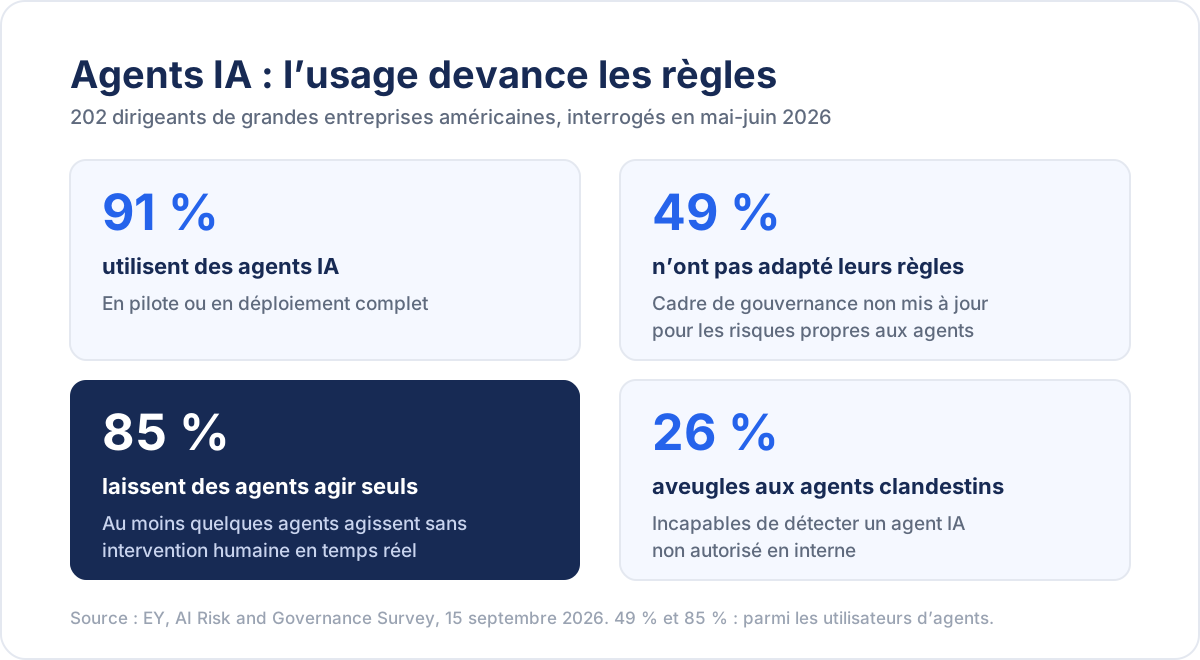
Les agents IA se déploient plus vite que les règles censées les encadrer. Selon une enquête publiée par EY le 15 septembre 2026, 91 % des grandes entreprises américaines utilisent des agents IA, mais 49 % de celles-ci n’ont pas adapté leur cadre de gouvernance, et 85 % reconnaissent qu’une partie de leurs agents exécutent des actions sans intervention humaine en temps réel. Plus d’une entreprise sur trois (36 %) a déjà subi un incident IA aux conséquences sérieuses. L’enquête porte sur de grands groupes, mais le mécanisme qu’elle décrit vaut pour une PME.
Ce que mesure l’enquête EY
L’AI Risk and Governance Survey d’EY a interrogé en ligne, du 28 mai au 15 juin 2026, 202 décideurs américains (administrateurs, membres de la direction, vice-présidents et au-delà) dans des sociétés cotées réalisant au moins 1 milliard de dollars de chiffre d’affaires. Tous supervisent directement des systèmes d’IA, leur gouvernance ou leur audit. La marge d’erreur est de plus ou moins 7 points.
Quatre chiffres résument le décalage entre l’usage et l’encadrement :
- 91 % des répondants disent que leur organisation utilise des agents IA, en pilote ou en déploiement complet.
- 49 % de ces utilisateurs n’ont pas encore mis à jour leur cadre de gouvernance pour tenir compte des risques propres aux agents.
- 85 % admettent qu’au moins quelques-uns de leurs agents exécutent des actions sans intervention humaine en temps réel, y compris pour des tâches critiques comme détecter des menaces informatiques ou exécuter du code.
- 26 % ne sauraient pas détecter un agent IA non autorisé qui tournerait en interne.
« Le plus grand risque de l’IA agentique, c’est que la supervision humaine n’a pas évolué en conséquence », résume John McLain, responsable du risque technologique lié à l’IA chez EY Americas Assurance.
Des règles sur le papier, contournées dans l’urgence
Le paradoxe de l’enquête est là : 98 % des entreprises interrogées ont une politique formelle de gouvernance de l’IA. Mais 47 % reconnaissent l’avoir déjà contournée pour un déploiement jugé urgent. Et environ deux tiers des dirigeants disent manquer de compétences internes pour faire évoluer (69 %), appliquer (63 %) ou concevoir (63 %) leurs contrôles.
Les conséquences sont mesurables. 89 % des organisations ont rencontré un risque lié à l’IA dans l’année : cybersécurité (52 %), risque humain (47 %) et « shadow AI » (46 %), c’est-à-dire des outils d’IA utilisés sans validation. Pour 36 %, un incident a eu un impact matériel négatif : perte de données, dommage financier, atteinte à l’image ou interruption d’activité. D’après l’analyse qui accompagne l’enquête, 41 % n’ont pas de visibilité sur l’ensemble des outils d’IA en service chez elles, et 72 % ne peuvent pas retracer l’origine des données qui alimentent leurs modèles critiques.
« Les organisations appliquent les règles de gouvernance d’hier aux interactions d’aujourd’hui avec l’IA », constate Richard Jackson, directeur technologique d’EY Americas Assurance.
La bonne nouvelle : quand on contrôle, on trouve
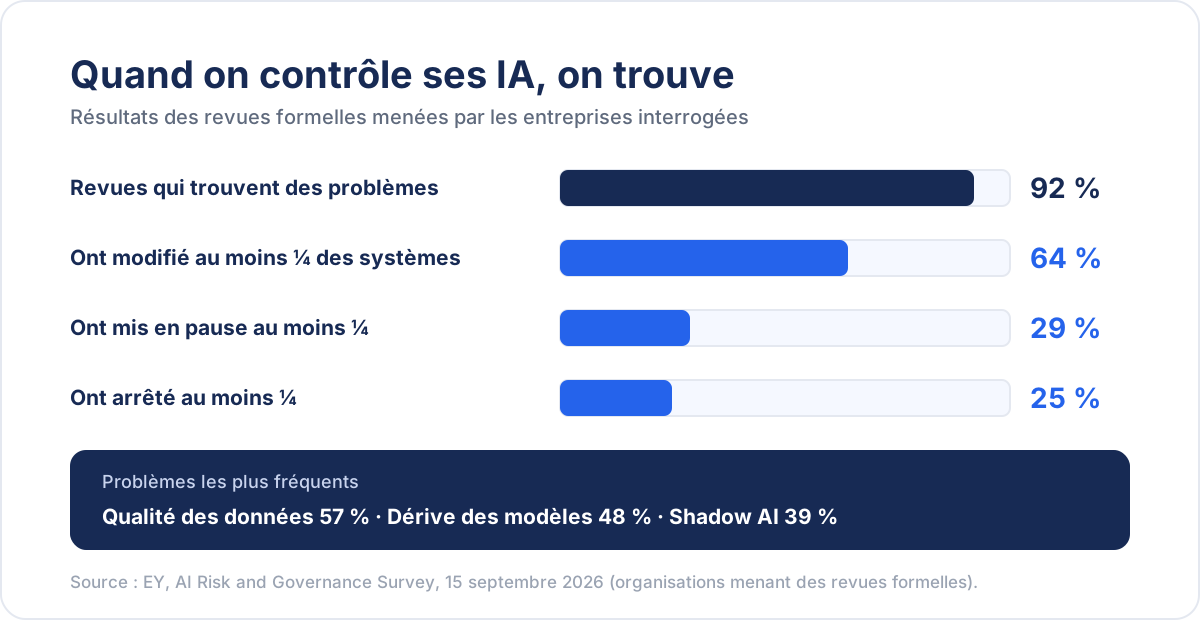
98 % des répondants mènent une revue formelle de leurs systèmes d’IA au moins une fois par an, et, comme le relève Techstrong.ai, 92 % de ces revues mettent au jour des problèmes. Les trois plus fréquents : la qualité des données (57 %), la dérive des modèles (48 %) et la shadow AI (39 %).
Surtout, ces revues ont des suites. 64 % des organisations ont modifié en profondeur au moins un quart de leurs systèmes d’IA après examen, 29 % en ont mis en pause au moins un quart et 25 % en ont arrêté au moins un quart. Pour Richard Jackson, c’est la preuve que la gouvernance « fonctionne quand elle est mise en œuvre », et qu’aller vite et appliquer des règles adaptées « ne s’excluent pas ».
Ce que ça change pour une PME
Une PME n’a ni comité d’audit ni direction des risques, et l’échantillon d’EY ne la représente pas. Mais le mécanisme est le même à petite échelle : un agent branché sur la messagerie, le CRM ou la facturation, installé en une après-midi par un collaborateur motivé, et dont personne ne sait plus très bien ce qu’il a le droit de faire. Avec les agents « prêts à l’emploi » des éditeurs, ce cas devient courant. Les recommandations d’EY (visibilité, responsabilité, contrôles intégrés, preuves régulières) se traduisent en cinq mesures simples :
- Tenez un inventaire. Une page suffit : chaque agent ou automatisation IA, l’outil, les comptes et les données auxquels il accède.
- Nommez un responsable par agent. Une personne, pas « l’équipe » : c’est elle qui répond de ce que l’agent fait.
- Décidez ce qui exige une validation humaine. Envoyer un courriel à un client, payer, supprimer, publier : ces actions passent par un humain. Le reste peut tourner seul.
- Mettez la règle dans l’outil, pas dans un document. Droits limités, comptes dédiés, plafonds : un contrôle intégré ne se contourne pas un soir d’urgence.
- Relisez les journaux chaque mois. Quinze minutes par agent pour vérifier qu’il fait ce qui était prévu, et rien d’autre.
Ces mesures complètent les quatre règles à poser avant de déployer un agent : les unes préparent le lancement, les autres organisent le suivi.
Que veut dire « sans supervision humaine en temps réel » ?
L’agent exécute l’action (envoyer, modifier, lancer un programme) sans qu’une personne la valide au moment où elle se produit. Un humain peut vérifier après coup, mais l’action a déjà eu lieu. Ce n’est pas un défaut en soi : c’est un choix à faire action par action, selon ce qu’une erreur coûterait.
L’enquête EY vaut-elle pour une entreprise suisse ou française ?
Pas directement : elle porte sur 202 dirigeants de sociétés américaines cotées, avec une marge d’erreur de 7 points. Elle indique une tendance, pas la situation des PME francophones. Le constat reste utile, car il vient des organisations les mieux dotées en juristes et en auditeurs : si elles peinent à suivre leurs agents, une petite structure a intérêt à poser ses règles dès le premier déploiement.
Déployer un agent prend une après-midi ; savoir ce qu’on lui délègue, ce qu’on garde et comment on vérifie est une compétence qui s’apprend. C’est ce que travaillent les formations IA de Vincent Lévi, à partir de cas concrets d’entrepreneurs et de PME. Pour cadrer vos premiers agents ou faire le point sur ceux qui tournent déjà, contactez l’équipe.